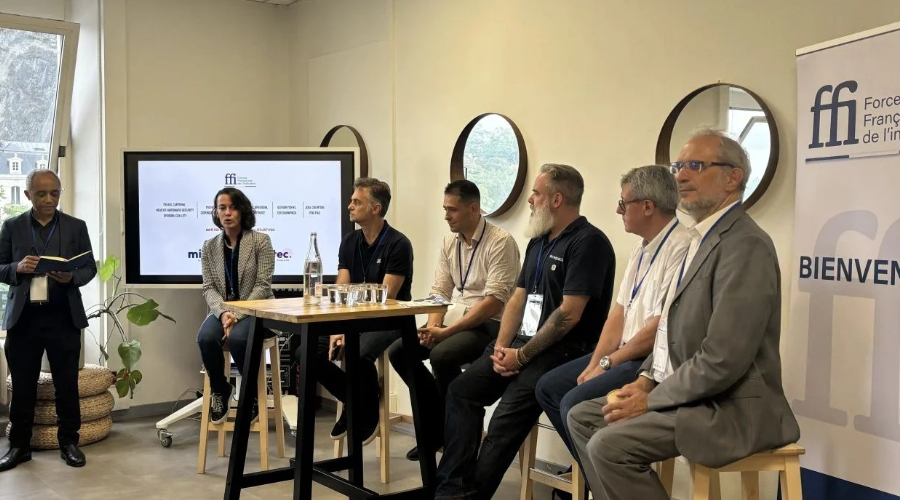
Avec un peu de recul sur les Assises de la Cybersécurité 2026, un sujet est particulièrement revenu dans les échanges que nous avons eus avec les RSSI sur le stand Snowpack : l’accélération de la menace cyber avec l’intelligence artificielle.
Une inquiétude légitime, car l’IA change la donne : elle permet d’identifier des vulnérabilités plus rapidement, d’automatiser certaines recherches et pourrait considérablement réduire le délai entre la découverte d’une faille et son exploitation.
Indépendamment du rôle éventuel de l’IA, l’actualité récente, de PHP2Shell aux compromissions de contrôleurs de réfrigération industrielle, nous rappelle à quel point la fenêtre d’exposition peut devenir critique.
Face à cela, un réflexe naturel : détecter plus vite, corriger plus vite, patcher plus vite.
Évidemment. Mais jusqu’où ?
👉 Que faire lorsqu’aucun correctif n’existe encore ?
👉 Lorsque le système ne peut pas être patché ?
👉 Lorsqu’une mise à jour nécessite d’arrêter une chaîne de production ou de mobiliser un prestataire ?
Chez Snowpack, nous pensons qu’il faut aussi changer les règles du jeu.
Plutôt que de chercher uniquement à corriger les vulnérabilités avant qu’elles ne soient exploitées, pourquoi ne pas commencer par rendre les systèmes vulnérables invisibles aux attaquants ?
C’est le principe de notre technologie : réduire drastiquement la surface d’attaque exposée sur Internet, tout en préservant les accès nécessaires aux utilisateurs et systèmes autorisés.
Cela ne remplace évidemment pas le patching. Mais cela permet de réduire l’exposition, notamment lorsqu’une correction n’est pas immédiatement possible.
Cette année, le thème des Assises était « OSONS ! ».
Alors, face à l’accélération de la menace portée par l’IA, osons aussi les technologies de rupture.
Parce que face à l’IA, la cybersécurité ne se résumera pas à une course de vitesse entre attaquants et défenseurs.
Et si une partie de la réponse consistait simplement à ne plus être visible ? ❄️